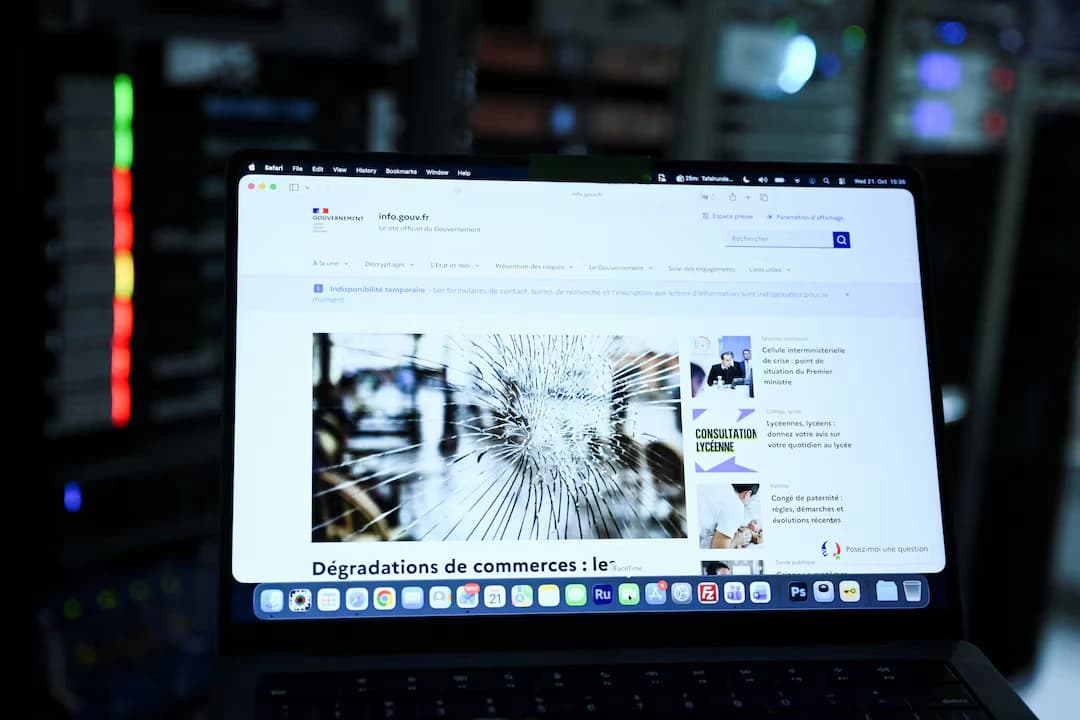
Çfarë është PHP dhe pse u detyruan të mbyllen përkohësisht faqet qeveritare në Evropë?
Në këtë artikull
Reklamë
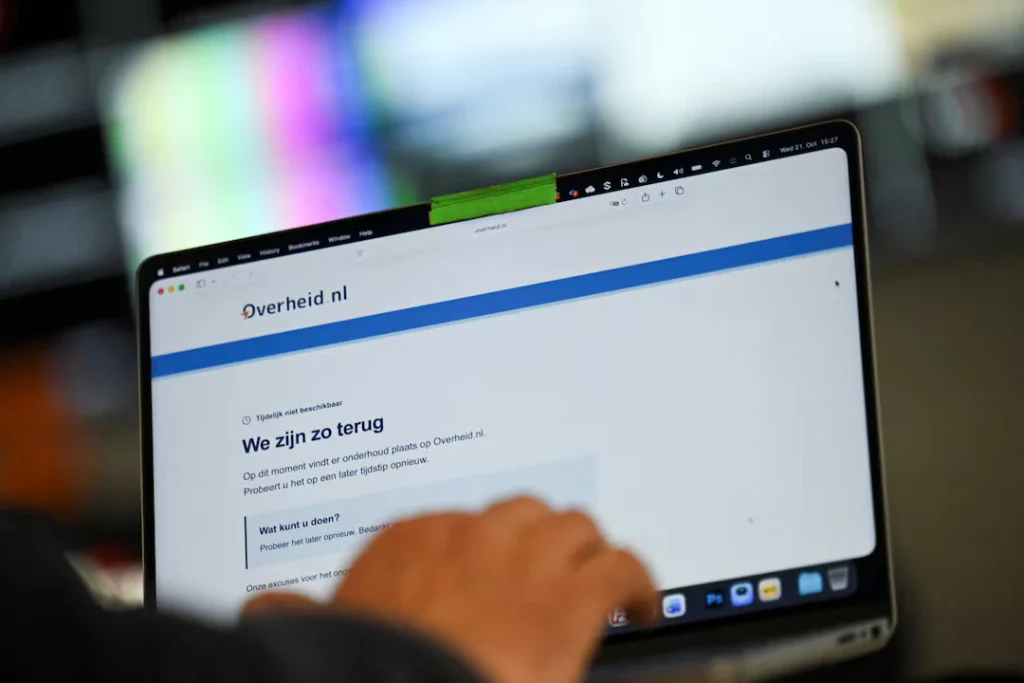
Zhvilluesit e PHP njoftuan se do të publikonin rregullimet përkatëse, ndërsa autoritetet evropiane të sigurisë kibernetike u kërkuan organizatave që nuk mund t’i zbatonin menjëherë këto masa të çaktivizonin përkohësisht faqet e prekura, në vend që t’i linin të ekspozuara ndaj sulmeve të mundshme.
Por çfarë është PHP, sa serioze janë këto dobësi dhe pse një problem i vetëm në këtë teknologji mund të prekë një numër kaq të madh faqesh interneti?
Çfarë është PHP dhe për çfarë përdoret?
PHP është një gjuhë programimi që përdoret kryesisht për zhvillimin e faqeve dhe aplikacioneve të internetit. Ajo funksionon në anën e serverit, pra përpunon informacionin përpara se përmbajtja t’i dërgohet shfletuesit të përdoruesit.
Kur dikush hap një faqe interneti, serveri mund të përdorë PHP për të përpunuar të dhënat, për të komunikuar me bazat e të dhënave dhe për të gjeneruar përmbajtjen që shfaqet në ekran.
PHP është falas, me kod të hapur (open source), dhe zhvillohet e mirëmbahet nga një komunitet kontribuuesish. Për këtë arsye, ajo përdoret gjerësisht nga kompani, institucione publike, portale lajmesh dhe biznese të vogla.
Sipas të dhënave të platformës W3Techs, PHP përdoret nga afro 70% e faqeve të internetit, gjuha programuese e të cilave mund të identifikohet.
Një nga arsyet kryesore të përhapjes së saj është WordPress, sistemi i menaxhimit të përmbajtjes që fuqizon rreth 40% të të gjitha faqeve të internetit. Në këtë kategori përfshihen blogjet, portalet informative, dyqanet online, faqet e bizneseve dhe platformat e institucioneve publike.
Kjo do të thotë se një problem sigurie në PHP nuk prek domosdoshmërisht vetëm një faqe apo një kompani, por mund të krijojë rrezik për një numër shumë të madh sistemesh që mbështeten në këtë teknologji.
Sa të rrezikshme janë dy dobësitë e zbuluara në PHP?
Të dyja dobësitë janë vlerësuar me 9.2 pikë nga 10 sipas sistemit CVSS v4.0, një standard ndërkombëtar që përdoret për të matur rëndësinë e dobësive në sigurinë e sistemeve informatike.
Sipas CERT-EU, ekipit të Bashkimit Evropian për reagimin ndaj incidenteve të sigurisë kibernetike, vlerësimi lidhet me mundësinë e ekzekutimit të kodit nga distanca pa autentikim.
Në praktikë, kjo nënkupton se një sulmues mund të jetë në gjendje të ekzekutojë komanda në një server të cenueshëm përmes internetit, pa pasur nevojë për fjalëkalim ose llogari të autorizuar.
Nëse një dobësi e tillë shfrytëzohet me sukses, pasojat mund të jenë serioze. Ato mund të përfshijnë vjedhjen e të dhënave, ndryshimin e paautorizuar të përmbajtjes së faqes, ndërprerjen e shërbimeve ose komprometimin e plotë të serverit.
Kompania GoDaddy, një nga ofruesit e njohur të shërbimeve të hostimit të faqeve të internetit, paralajmëroi për këto rreziqe. Ndërkohë, drejtuesi i teknologjisë në Cloudflare bëri të ditur se po shfaqeshin shenjat e para të sulmeve.
Rreziku është veçanërisht shqetësues për faqet e vogla, të cilat shpesh administrohen pa një ekip të specializuar të sigurisë kibernetike.
Shumë prej tyre funksionojnë në serverë të përbashkët, ku pronarët e faqeve nuk kanë kontroll të plotë mbi infrastrukturën teknike dhe mund të mos e dinë se kush është përgjegjës për përditësimin e PHP.
Pse nuk mjaftojnë përditësimet automatike të WordPress-it?
Për pronarët e faqeve që përdorin WordPress, problemi nuk zgjidhet domosdoshmërisht duke përditësuar vetëm sistemin ose shtojcat (plugins).
WordPress mund të përditësohet automatikisht, por versioni i PHP-së që përdoret nga serveri menaxhohet veçmas. Në varësi të konfigurimit të hostimit, përditësimi i tij mund të kërkojë ndërhyrjen e administratorit të serverit ose të kompanisë që ofron shërbimin.
Wordfence, një shtojcë e njohur për sigurinë e faqeve WordPress, paralajmëroi se mekanizmat e zakonshëm të përditësimit automatik nuk do ta zbatonin vetvetiu rregullimin e nevojshëm për këtë problem.
Për këtë arsye, pronarët e faqeve duhet të verifikojnë nëse serverët e tyre përdorin versione të prekura të PHP-së dhe nëse janë instaluar rregullimet përkatëse.
Udhëzimi i CERT-EU është i qartë: organizatat që nuk mund t’i zbatojnë masat e sigurisë duhet t’i nxjerrin përkohësisht jashtë funksionit faqet e prekura, në vend që t’i lënë të ekspozuara ndaj sulmeve.
Për administratorët e WordPress-it, kjo e bën të domosdoshëm komunikimin me kompaninë e hostimit dhe verifikimin e versionit të PHP-së që përdor faqja.
Si u zbuluan dobësitë e sigurisë në PHP?
Zbulimi i këtyre dobësive lidhet edhe me përdorimin e inteligjencës artificiale në kërkimet e avancuara të sigurisë kibernetike.
Sipas informacionit të publikuar, studiuesit e kompanisë së sigurisë Calif, në bashkëpunim me OpenAI, raportuan dobësinë e parë te zhvilluesit e PHP-së më 11 gusht, pasi e identifikuan gjatë kërkimeve që përfshinin modelin e inteligjencës artificiale GPT-5.6 Sol.
Ndërkohë, kompania e sigurisë Wiz, në pronësi të Google përmes kompanisë mëmë Alphabet, identifikoi në mënyrë të pavarur dobësitë dhe raportoi një dobësi të dytë më 24 gusht, gjithashtu duke përdorur modele të inteligjencës artificiale.
Wiz i cilësoi gjetjet si ndër dobësitë më serioze të zbuluara në PHP dhe, sipas kompanisë, potencialisht ndër më të rëndësishmet në historinë e softuerëve.
Sipas studiuesve, problemet në fjalë kishin ekzistuar për dekada. Megjithatë, vërtetimi se ato mund të shfrytëzoheshin realisht kërkonte një seri hapash teknikë që, sipas Wiz, ishin në kufijtë e asaj që studiuesit njerëzorë mund ta realizonin praktikisht.
Ky rast nxjerr në pah një aspekt të rëndësishëm të sigurisë digjitale: inteligjenca artificiale mund të ndihmojë në identifikimin e dobësive që kanë mbetur të pazbuluara për periudha të gjata, por zbulimi i tyre duhet të pasohet nga raportimi i përgjegjshëm dhe instalimi i menjëhershëm i rregullimeve.
Si reaguan autoritetet amerikane?
Administrata e presidentit amerikan Donald Trump deklaroi se po ndiqte situatën dhe po bashkërendonte veprimet me agjencitë federale dhe laboratorët kryesorë të inteligjencës artificiale për të përshpejtuar publikimin e rregullimit të sigurisë.
Administrata e paraqiti zbulimin si një shembull të mënyrës se si kapacitetet e avancuara të inteligjencës artificiale mund të kontribuojnë në forcimin e sigurisë kombëtare.
Rasti tregon se siguria kibernetike nuk varet vetëm nga mbrojtja e një faqeje apo e një institucioni të vetëm. Kur një teknologji përdoret në një pjesë të madhe të internetit, dobësitë e saj mund të krijojnë rreziqe që prekin njëkohësisht sektorin publik dhe atë privat.
Çfarë duhet të bëjnë administratorët e faqeve të internetit?
Për të ulur rrezikun, administratorët dhe pronarët e faqeve duhet të ndërmarrin disa hapa konkretë:
- Të kontrollojnë versionin e PHP-së që përdor serveri dhe të verifikojnë nëse ai preket nga dobësitë e raportuara.
- Të instalojnë përditësimet zyrtare të sigurisë sapo të jenë të disponueshme për versionin përkatës.
- Të kontaktojnë ofruesin e hostimit, veçanërisht kur nuk kanë qasje të drejtpërdrejtë për të menaxhuar serverin.
- Të mos mbështeten vetëm te përditësimet e WordPress-it, pasi ato nuk garantojnë se është përditësuar edhe PHP-ja në server.
- Të kufizojnë ekspozimin ndaj sulmeve dhe të çaktivizojnë përkohësisht shërbimet e prekura nëse nuk mund të zbatojnë menjëherë masat e nevojshme të sigurisë.
Për faqet qeveritare, portalet informative dhe platformat që përpunojnë të dhëna të përdoruesve, reagimi i shpejtë është veçanërisht i rëndësishëm.
Përfundim: Një dobësi teknike me pasoja për të gjithë internetin
Dobësitë e zbuluara në PHP tregojnë se edhe teknologjitë më të përhapura dhe më të konsoliduara mund të përmbajnë probleme serioze sigurie.
Përdorimi i gjerë i PHP-së, përfshirë në faqet që funksionojnë me WordPress, bën që një dobësi e vetme të mund të ekspozojë një numër të madh serverësh ndaj të njëjtit lloj rreziku.
Për institucionet publike, bizneset dhe pronarët e portaleve, mesazhi është i qartë: mirëmbajtja e rregullt e serverëve, përditësimet e sigurisë dhe bashkëpunimi me ofruesit e hostimit janë thelbësore për mbrojtjen e faqeve të internetit.
Në një mjedis ku sulmet kibernetike po bëhen gjithnjë e më të sofistikuara, siguria nuk mund të konsiderohet një detyrë që kryhet vetëm një herë, por një proces i vazhdueshëm.
Reklamë